
xchat 隐私权限 常见问题与排查 202608:本地数据安全与合规审计指南
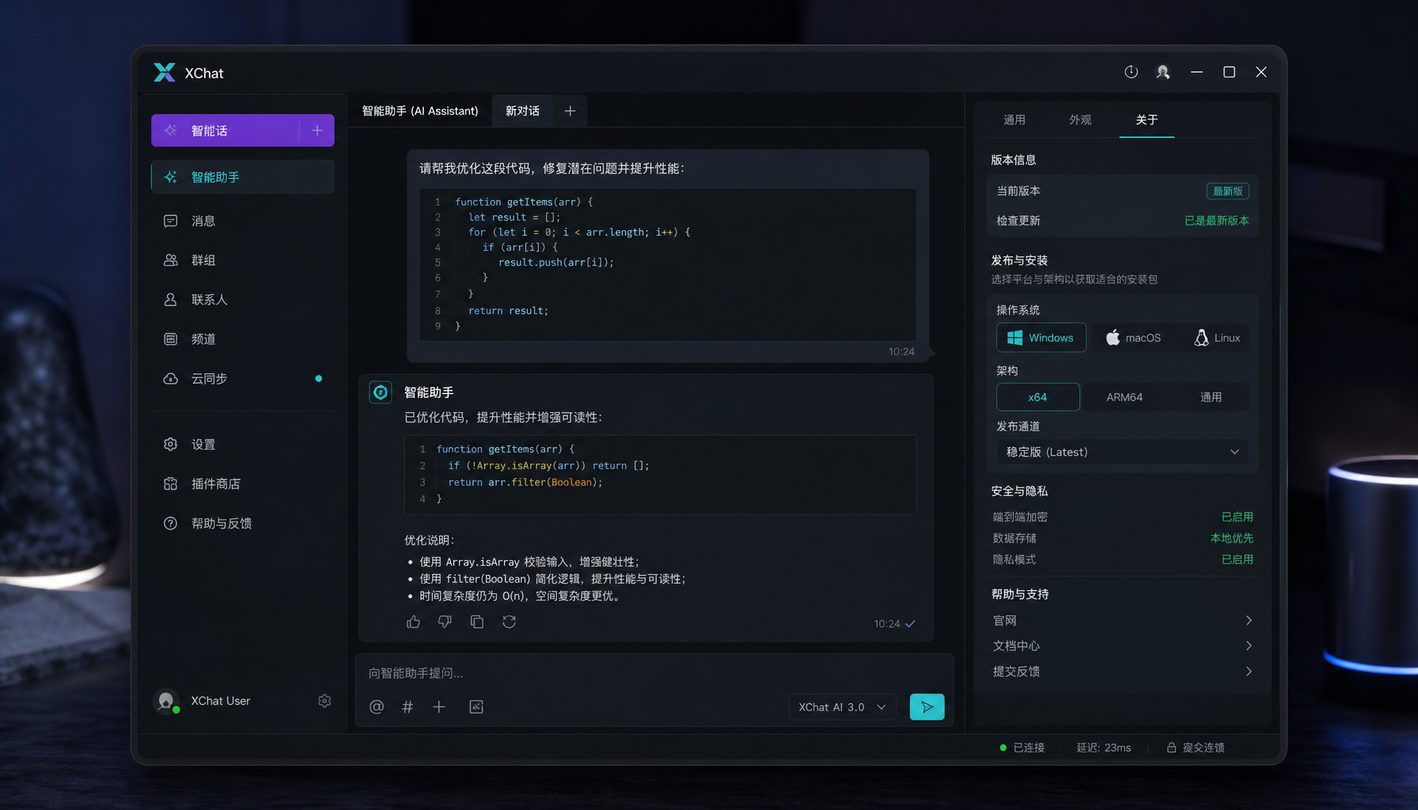
针对 2026 年网络安全合规要求,本文系统排查 xchat 客户端在多服务器连接与终端通信中的隐私权限隐患。内容涵盖本地敏感聊天日志的控制与物理清除、NickServ 自动认证凭据与 SSL/TLS 证书文件权限配置(如 chmod 600 排查)、Python 及 Perl 脚本引擎的越权审计,以及绿色便携版在多用户系统下的权限隔离实践,帮助运维人员与极客打造零泄漏的 IRC 通信环境。
截至 2026 年 09 月,随着企业与极客对终端通信安全及数据合规要求的提升,IRC 客户端的本地数据防护与权限边界管理成为了安全审计的重中之重。针对“xchat 隐私权限 常见问题与排查 202608”这一核心痛点,本指南聚焦本地日志露存、身份凭据越权访问及自动化脚本安全,提供可落地实施的排查方案与安全加固配置。
本地聊天日志明文暴露排查与文件系统权限管控
在默认配置下,xchat 可能会将频道交互与私聊(Query)记录以纯文本形式写入本地磁盘。在 Windows 系统的 `%APPDATA%\X-Chat2\logs` 或 Linux 系统的 `~/.xchat2/logs/` 路径下,若未严格限制操作系统文件访问权限,同台设备的非特权账户可能直接读取敏感沟通内容。排查时,可通过客户端全局指令 `/set text_logging off` 完全禁用本地日志落盘;对于必须留存运维审计日志的环境,建议使用 Linux 终端执行 `chmod 700 ~/.xchat2/logs` 隔离目录权限。同时,在部署前务必前往 `/get-xchat.html` 获取官方安装包,并通过内置的 SHA-256 哈希完整性校验,确保客户端主程序未被恶意挂钩或植入日志外泄后门。
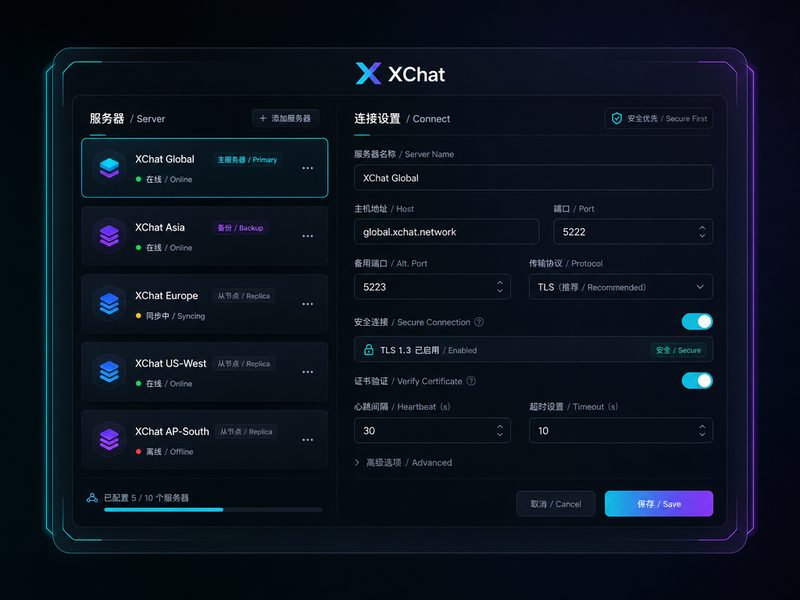
NickServ 自动认证凭据与 SSL 证书读取权限修复
xchat 支持多服务器身份自动绑定,但在 `servlist.conf` 配置文件中保存的 NickServ 密码及客户端 SSL 证书(如 `.pem` 密钥文件)若设置了过高的读取权限,极易成为安全盲区。常见故障表现为:在 Linux 桌面环境下启动客户端时弹出身份文件防护警告,或因证书文件被其他进程挂载导致 SSL 握手断开。修复时,需针对 `~/.xchat2/servlist.conf` 及密钥存取路径运行 `chmod 600` 命令,仅允许当前 OS 用户读写。在多服务器认证管理中,建议结合 `/irc-commands.html` 提供的全键盘指令集,采用客户端证书加密认证替代明文 NickServ 密码传输,从底层网络协议栈切断凭据拦截威胁。
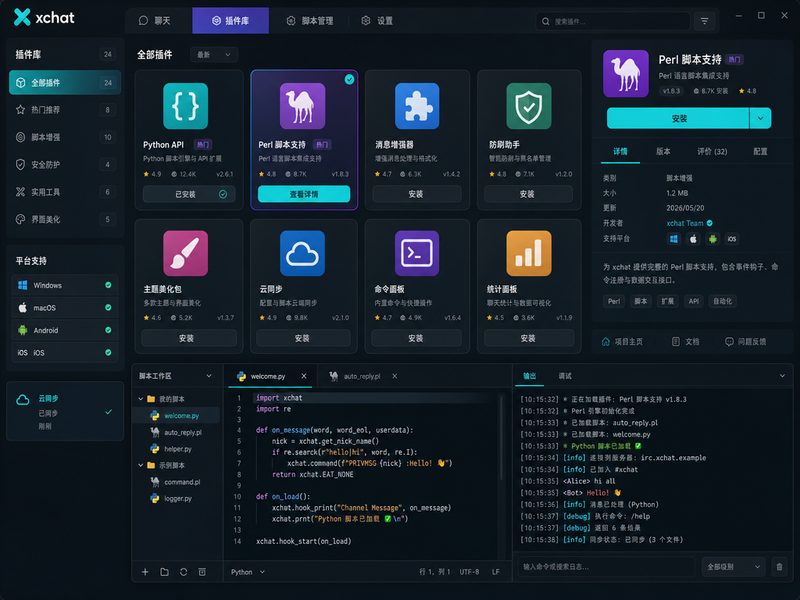
Python 与 Perl 脚本扩展引擎的 API 越权漏洞隔离
通过 `/plugins.html` 下载或自定义扩展脚本能够极大提升 IRC 运维效率,但未经审计的 Python 与 Perl 自动化脚本可能超越预期权限,侵入系统底层或非法提取客户端内存变量。当遇到客户端异常向外网 IP 发起未知 HTTP 请求或本地配置文件被异常篡改时,需立即停用未受信任的 `.py` 或 `.pl` 插件。排查步骤包括:检查 `~/.xchat2/plugins/` 目录下的加载项,验证脚本中是否包含未经授权的系统命令调用(如 `os.system` 或 Perl 的 `exec` 函数)。官方推荐在纯净安全的环境中逐一载入插件,严禁直接给脚本赋予系统管理员级别的高级控制权限。
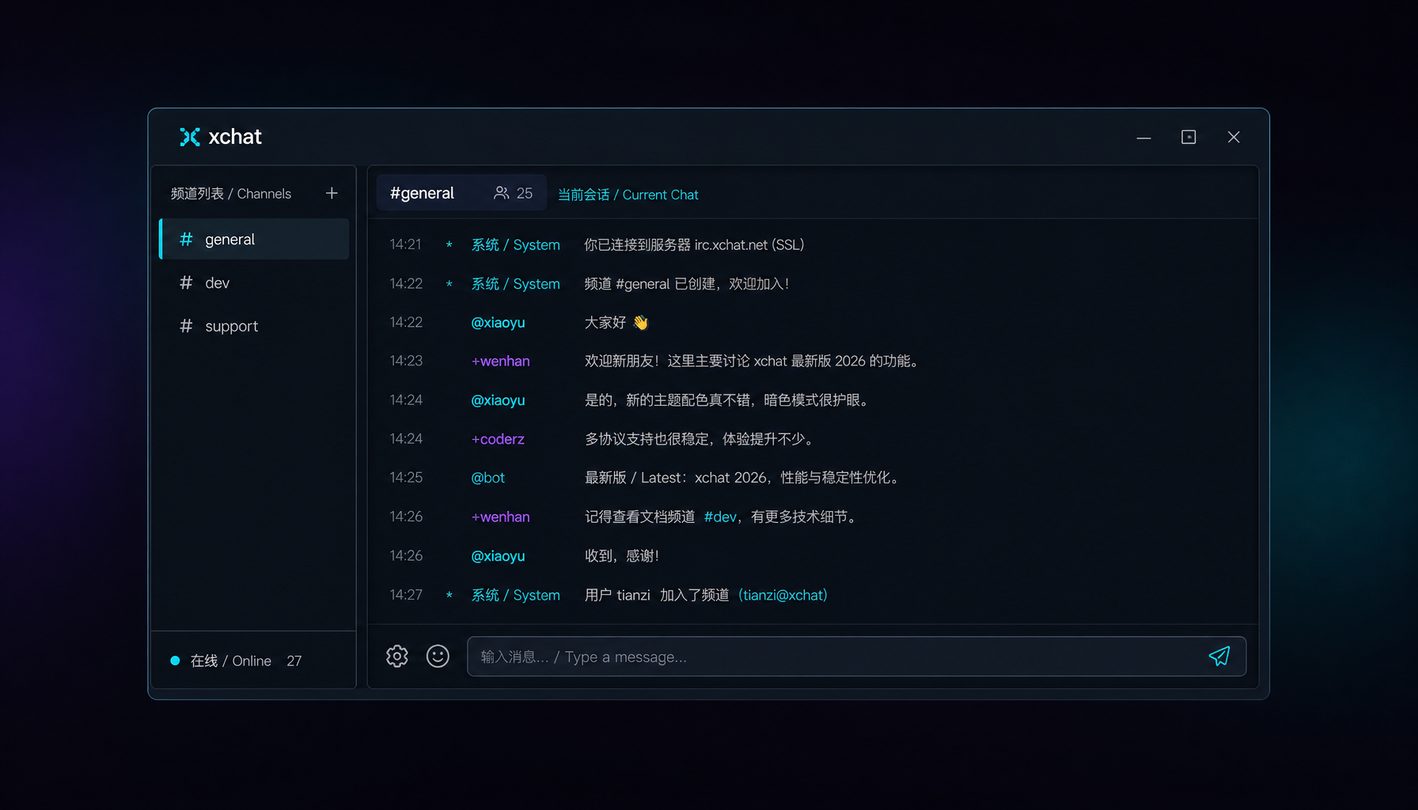
绿色便携版与系统安装版的部署权限隔离实践
根据 `/get-xchat.html` 提供的发行版本差异,Windows 64位安装包会自动写入系统注册表并完成开始菜单集成,适用于固定工作站的长期部署;而绿色免安装版则将所有配置文件与加密缓存解压在当前目录。在多用户共享服务器或便携 U 盘环境中使用免安装版时,常见权限排查点在于当前运行路径的写入许可。若将免安装版解压至系统受保护路径,可能导致客户端因无权更新配置而降级运行,甚至产生临时提权的安全漏洞。截至 2026 年 09 月,最佳实践是将绿色版部署在受磁盘加密保护的专用独立分区中,实现配置随身携带与物理隔离双重保障。
常见问题
在 Linux 启动 xchat 时出现配置文件权限警告该如何处理?
这通常是因为 `~/.xchat2/servlist.conf` 的权限设置过于宽泛(如 644 或 777)。请打开终端执行 `chmod 600 ~/.xchat2/servlist.conf`,确保仅当前账户具备读写权限即可解除警告。
如何在不重启客户端的情况下立刻停用所有私聊文本落盘?
可以直接在 xchat 的任意输入框中输入指令 `/set text_logging off` 并回车,系统将即时终止当前及后续所有频道和私聊窗口的本地日志写入操作。
从第三方获取的 Perl 自动化运维脚本出现异常网络连接如何排查?
请立即进入 `~/.xchat2/plugins/` 卸载该脚本,并通过官方 `/plugins.html` 页面查阅 API 开发安全指南。检查脚本源码中是否包含非法套接字(Socket)建立代码或读取凭据文件的越权指令。
总结
保障 IRC 终端合规通信,请前往 /get-xchat.html 获取官方最新版 xchat 客户端,并完成全平台 SHA-256 哈希校验以确保部署安全。
相关阅读:xchat 隐私权限 常见问题与排查 202608使用技巧,xchat 设置优化与稳定性建议 202609:高安全环境下的长连接与日志合规配置