xchat 安全设置 常见问题与排查 202610
截至2026年10月,网络安全与数据隐私合规成为个人与团队用户关注的核心议题。作为经典的跨平台IRC聊天软件,xchat在保障终端通信安全的同时,其本地权限管控、TLS加密连接以及敏感缓存清理机制需要进行精细化配置。本文将深度剖析xchat在日常使用中的隐私权限与数据清理痛点,提供实用的故障排查与安全设置指南。
在高度依赖文本交互和命令行的IRC网络中,终端通信的安全性与本地数据的合规清理至关重要。本文聚焦2026年10月最新技术环境,针对xchat的安全设置、隐私权限和数据排查展开专业解析。
TLS加密连接与服务器安全证书验证故障排查
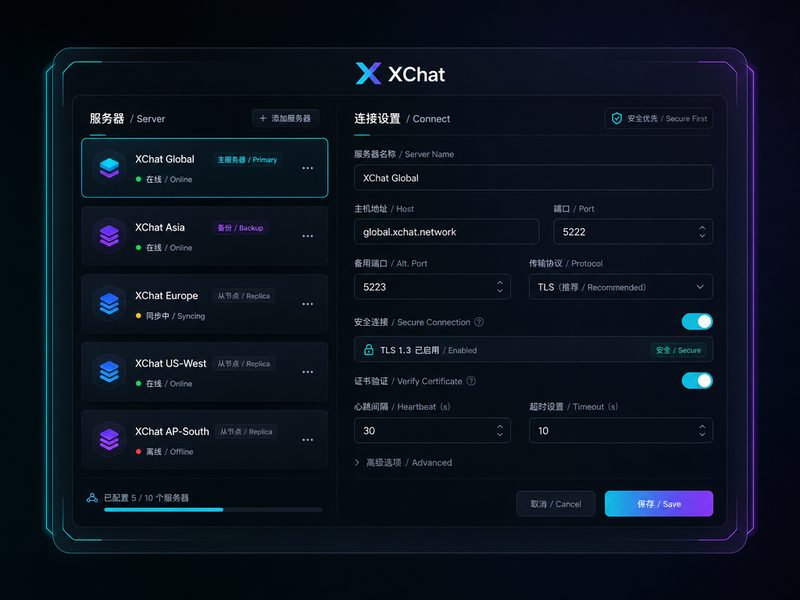
在配置xchat连接至现代化IRC网络时,启用TLS/SSL加密通道是防范中间人攻击的基础。部分用户在首次连接时常遇到证书不受信任或握手失败的提示。排查此类问题时,首先应检查本地操作系统的根证书授信列表是否为当前最新状态,并核对服务器端口是否正确指向通常加密专用的6697端口。若使用自签名证书,需在xchat的高级服务器属性中手动勾选允许无效证书或导入特定的CA指纹。真实排查场景中,若连接频繁因超时断开,通常是由于本地防火墙拦截了非标端口的加密握手流量,建议在高级网络设置中调整保持连接(Keep-Alive)的心跳包发送间隔,从而确保加密链路的长期稳固与通信隐私。
本地隐私权限管控与敏感凭证隔离策略
作为一款支持高度自定义的跨平台客户端,xchat的本地配置目录往往存储着用户的服务器密码、昵称注册信息及历史聊天日志。为防止多用户操作系统下的凭证泄漏,必须严格审视本地文件系统的访问权限。在Windows平台下采用免安装版时,建议将主目录放置于受NTFS加密保护的独立分区,并关闭非必要的继承权限;在Linux及类Unix环境中,应确保~/.xchat2或相关配置文件夹的属主权限仅限当前登录用户读写(即设置权限为700)。此外,在公共或共享终端上使用时,切勿勾选自动保存密码选项,避免敏感身份凭证以明文或弱加密形式滞留在本地配置文件中,从源头上降低账号被盗风险。
数据清理与聊天日志缓存的合规化管理
随着日常沟通的深入,xchat在本地生成的日志文件(Logs)与缓存数据会持续增长,这在追求数据隐私与合规的环境中构成了潜在风险。标准排查流程表明,单纯在图形界面中关闭日志记录功能往往无法抹除历史残留。用户需定期导航至xchat的数据存储根目录,利用脚本或手动方式对陈旧的日志子文件夹进行安全擦除。针对需要长期审计但又对隐私要求极高的团队,建议配置外部自动化清理脚本,结合系统级定时任务在会话结束后执行多次覆写删除。在执行大规模数据清理前,务必通过客户端内置命令安全断开所有服务器会话,以防因文件句柄占用导致日志损坏或清理不彻底。
插件脚本安全审计与外部交互风险防御
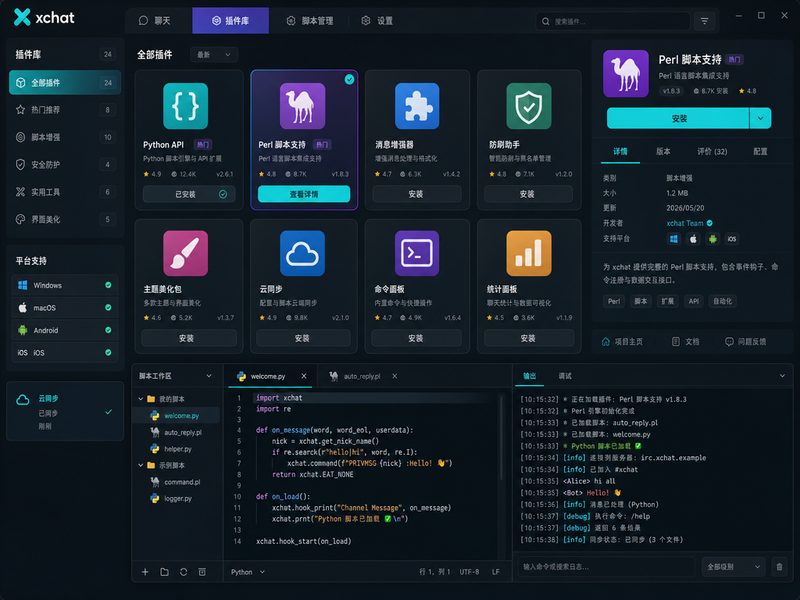
xchat强大的Python和Perl脚本扩展引擎赋予了客户端高度的自动化运维能力,但同时也引入了代码注入与未授权访问的安全隐患。在部署第三方下载的插件前,必须对源码进行静态安全审计,严禁加载来源不明的二进制扩展或未经校验的脚本模块。排查脚本引起的异常崩溃或网络劫持时,应首先通过安全模式启动xchat,即临时禁用所有扩展插件,观察网络行为是否恢复正常。若确定由特定脚本引发权限越权或非授权数据传输,应当立刻从插件目录中彻底移除该模块,并检查系统环境变量及Python/Perl运行时的安全边界,防止恶意脚本调用本地系统命令造成进一步破坏。
常见问题
为什么xchat在连接启用TLS的IRC服务器时提示证书验证失败?
这通常由于本地系统缺少对应的根证书或服务器证书链不完整导致。请检查系统时间是否准确,或在服务器连接属性中核对端口号,必要时手动导入可信的CA证书指纹。
如何彻底清除xchat在本地留下的聊天日志和敏感缓存?
关闭客户端后,直接进入xchat的配置与日志存储目录(如用户文档或隐藏配置文件夹),手动删除对应日期的日志文件。对于高安全性需求,建议配合磁盘安全粉碎工具进行彻底清理。
加载第三方Python脚本后软件出现卡顿或异常网络行为该如何排查?
建议在无插件的安全模式下启动客户端以隔离干扰。随后逐一审查外部脚本源码,检查是否存在非授权的后台网络请求或死循环逻辑,并及时清理存在安全隐患的插件。
总结
获取xchat最新安全版本,体验纯粹、安全的终端交流与信息流交互。访问 /get-xchat.html 下载适配您操作系统的稳定安装包,或查阅 /irc-commands.html 与 /plugins.html 深入掌握高级键盘操控与安全扩展技巧。
相关阅读:xchat 安全设置 常见问题与排查 202610,xchat 安全设置 常见问题与排查 202610使用技巧,xchat 202643 周效率实践清单:隐私权限与数据清理的深度配置指南