
xchat 面向关注安全与合规的用户的使用技巧 202611
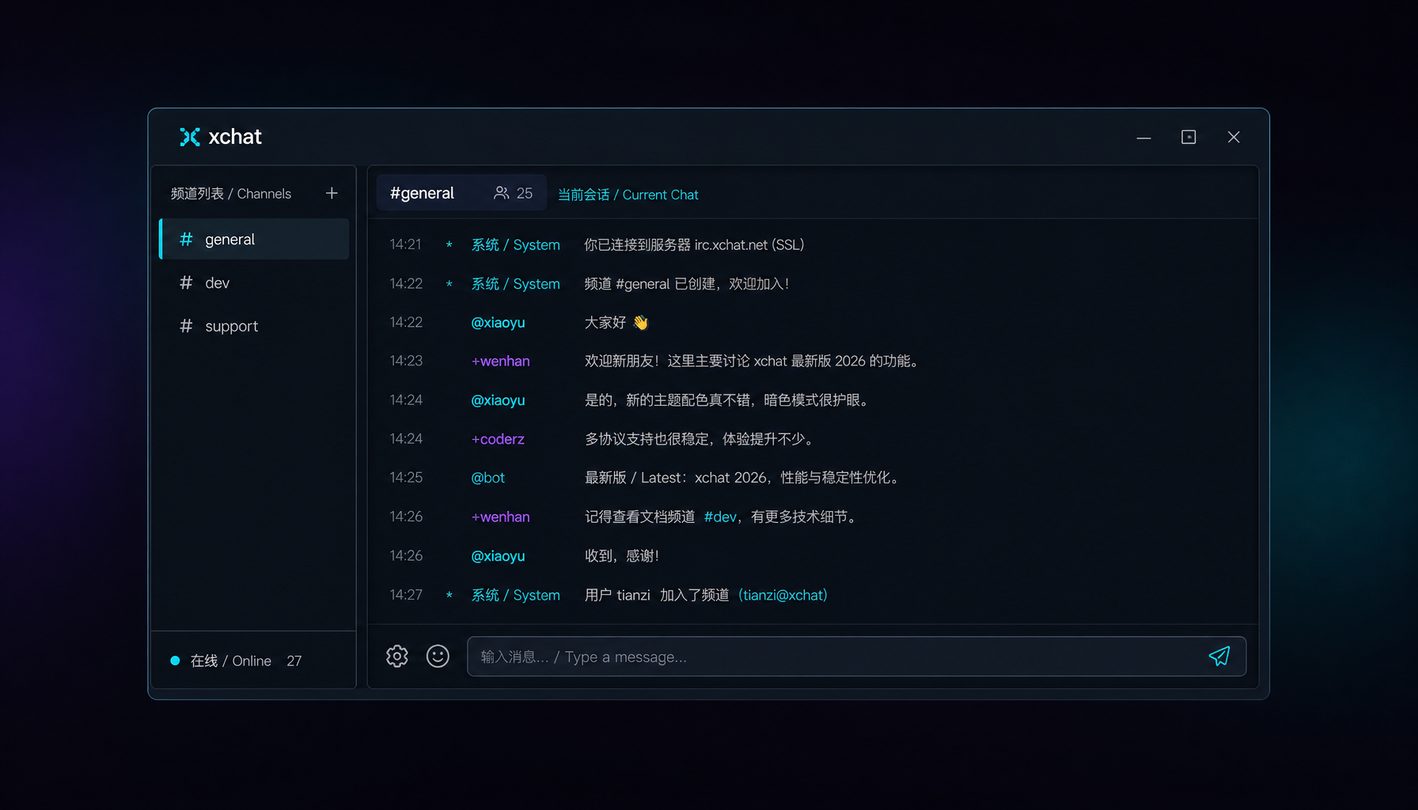
在2026年11月的数字化办公环境下,数据主权与合规性已成为专业用户选择通信工具的首要标准。作为一款轻量级且高度可定制的跨平台IRC客户端,xchat凭借其透明的底层架构与强大的扩展能力,成为极客与安全审计人员的首选。本文深度剖析截至2026年11月最新稳定版xchat的安全配置策略,涵盖从TLS 1.3强制加密链路的建立、SHA-256安装包完整性校验,到基于Python脚本的本地日志自动化脱敏处理。通过精细化的隐私权限管理与全键盘指令操控,用户不仅能规避潜在的元数据泄露风险,更能在满足严苛合规要求的前提下,实现纯粹、高效的终端加密通信。
随着网络安全法案的不断演进,2026年的用户对即时通讯的私密性提出了更高要求。xchat作为经典IRC客户端,其安全性不仅取决于软件本身,更取决于用户对安全参数的精细化调优。
底层链路加固:强制执行TLS 1.3与证书指纹校验
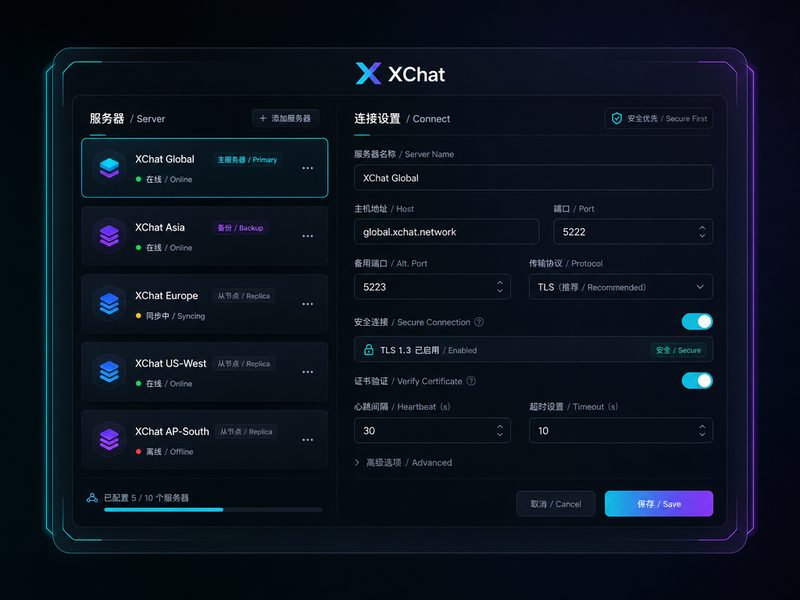
在2026年11月的网络环境下,明文IRC通信已无法通过任何合规性审计。xchat用户应优先确保从官方渠道(/get-xchat.html)获取内置SHA-256校验码的最新版安装包。在连接服务器时,必须弃用传统的6667端口,转而使用支持加密的6697或9999端口。进入“网络列表”设置,勾选“对所有连接使用SSL/TLS”,并取消“接受无效的SSL证书”选项。针对企业级私有IRC服务器,建议在xchat中手动导入根证书,并通过全键盘指令 `/set net_ssl_verify 1` 强制开启严格验证模式。这种配置能有效拦截中间人攻击(MITM),确保每一比特数据在传输层均处于高强度加密保护之下。
隐私权限精细化:屏蔽CTCP探测与元数据泄露
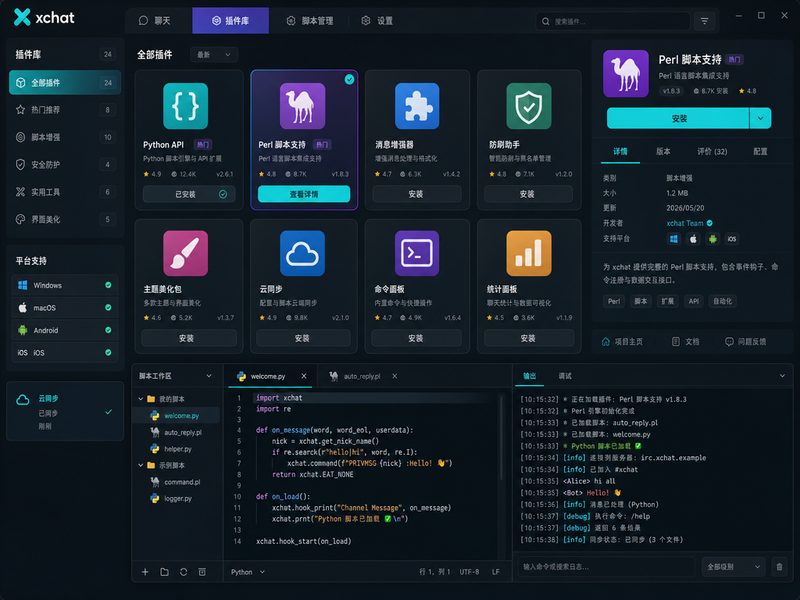
IRC协议中的CTCP(客户端对客户端协议)常被用于探测用户的系统版本、本地时间甚至地理位置。对于关注合规的用户,屏蔽这些敏感信息至关重要。在2026年11月的最新版xchat中,用户可以通过修改配置文件或直接在输入框执行指令来限制响应。例如,执行 `/set irc_hide_version 1` 可隐藏客户端版本信息,防止攻击者针对性利用版本漏洞。此外,针对排查中常见的“Ping响应泄露在线状态”问题,建议通过脚本引擎(/plugins.html)部署一个轻量级Python脚本,对非必要的CTCP请求返回空值。这种主动防御策略能显著降低账号在公共频道被画像的风险,符合最小化信息暴露的合规原则。
身份认证增强:SASL框架下的账号管理实践
在2026年,传统的NickServ密码认证已不足以应对复杂的社工攻击。xchat支持SASL(简单身份验证和安全层)协议,这是目前IRC合规性最高的认证方式。通过 `/irc-commands.html` 指南中的高级指令,用户可以配置SASL PLAIN或EXTERNAL机制,在建立连接的握手阶段即完成身份确认,避免了在频道内暴露登录指令的风险。排查细节显示,若遇到“认证超时”错误,通常是由于本地网络MTU值与TLS握手包大小冲突,此时可通过 `/set net_throttle 1` 调整发包频率。结合全键盘操控技巧,用户可以快速在多个安全等级不同的频道间切换,同时保持身份认证的唯一性与隔离性。
本地数据合规:自动化日志管理与内存清理策略
合规审计通常要求对敏感对话进行定期清理或加密存储。xchat默认的日志记录功能虽然方便,但在未加密的磁盘上长期留存可能违反数据保护条例。建议用户利用xchat强大的Perl/Python脚本接口,实现日志的自动化生命周期管理。一个典型的应用场景是:编写脚本在每次客户端关闭时,自动调用外部加密工具对 `~/.xchat2/xchatlogs` 目录下的文本进行AES-256归档,并物理粉碎超过30天的历史记录。对于处理极高敏感信息的场景,可选择“绿色免安装版”,将其运行在加密的虚拟磁盘中,确保退出程序后内存缓冲区立即释放,不留下任何可取证的通信残余。
常见问题
如何验证我下载的xchat 2026年11月版本是官方原版?
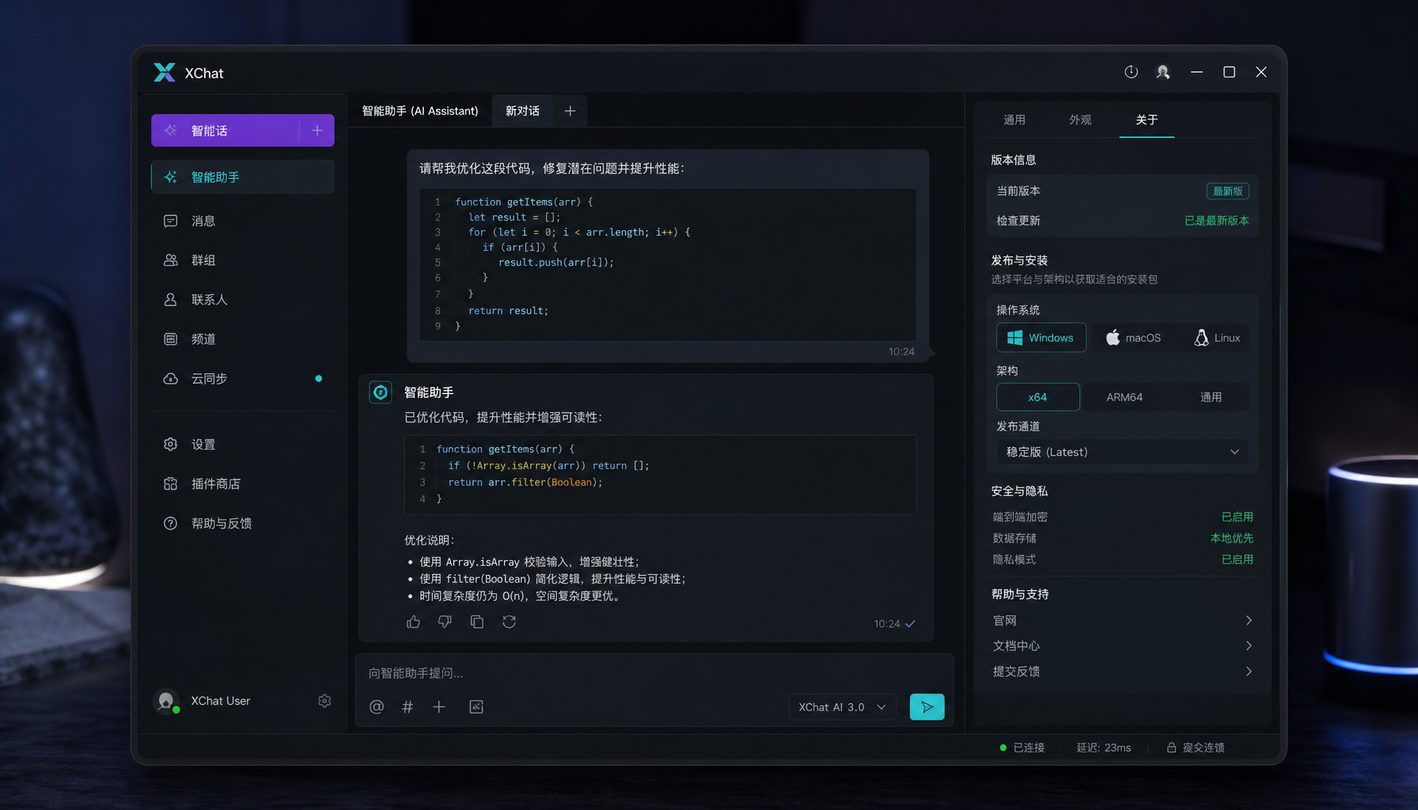
请访问官方下载页面(/get-xchat.html),获取对应平台的SHA-256校验值。在Windows下可使用 `CertUtil -hashfile filename SHA256` 指令,比对结果必须与官网公布的哈希字符串完全一致,以确保安装包未被篡改。
在合规环境下,xchat的日志功能可以完全禁用吗?
可以。进入“首选项”->“记录”,取消勾选“记录聊天日志”和“记录私聊日志”。对于需要临时审计的场景,建议使用指令 `/set irc_log_events 0` 动态关闭事件记录,确保敏感操作不落盘。
连接服务器时提示“SSL Handshake Failed”该如何排查?
首先确认服务器支持TLS 1.3协议;其次检查本地系统时间是否准确(时间偏差超过60秒会导致证书校验失败)。若服务器使用自签名证书,需确保已将该证书指纹添加到xchat的信任列表,或在安全策略允许范围内临时调整 `net_ssl_verify` 参数。
总结
为了确保您的通信环境符合2026年最新的安全标准,请立即访问 /get-xchat.html 获取xchat最新稳定版,并参考全键盘操控指南优化您的合规配置。
相关阅读:xchat 面向关注安全与合规的用户的使用技巧 202611,xchat 面向关注安全与合规的用户的使用技巧 202611使用技巧,xchat 面向关注安全与合规的用户的使用技巧 202611